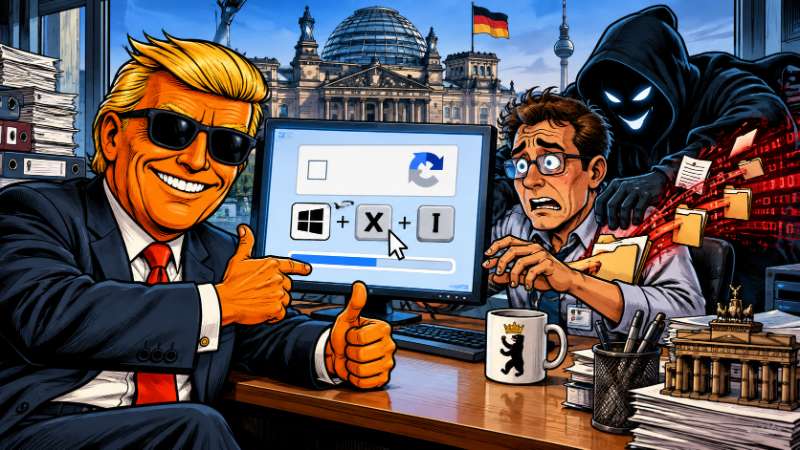
Fake-Captcha, PowerShell, Zwischenablage – und schon ist der Angreifer im Netz. Ronald Tramp über TerminalFix, Berliner Passwortlisten und Cybersecurity zum Selbermachen.

Meine Damen und Herren, ich melde mich heute aus der wunderschönen Welt der deutschen Verwaltungsdigitalisierung, wo ein Cyberangriff offenbar nicht mehr mit Kapuzenpulli, Matrix-Code und zwölf Monitoren beginnt.
Nein.
Heute reicht möglicherweise ein Mitarbeiter, der vor einem gefälschten Captcha sitzt und denkt:
„Aha. Windows-Taste plus X, dann I, dann irgendwas einfügen. Das wird schon sicher sein.“
Ich bin Ronald Tramp, und ich sage Ihnen: Willkommen bei TerminalFix – dem Angriff, bei dem der Benutzer die Malware praktisch selbst an der Rezeption abholt.
Sehr serviceorientiert.
Sehr effizient.
Sehr Berlin.
Das Bundesamt für Sicherheit in der Informationstechnik warnt inzwischen vor dieser Angriffsmethode. Und besonders pikant: Genau dieser Angriffsweg soll der Cyberbande Rhysida beim Angriff auf die Berliner Senatsverwaltungen für Bauen und Verkehr die Tür geöffnet haben.
Nicht mit einem Zero-Day.
Nicht mit einem streng geheimen NSA-Exploit.
Nicht mit Quantencomputern.
Sondern offenbar mit einer Benutzeroberfläche, die sinngemäß sagt:
„Bitte drücken Sie jetzt diese Tasten, um zu beweisen, dass Sie kein Roboter sind.“
Und der Mensch antwortet:
„Natürlich! Ein Roboter würde niemals PowerShell öffnen!“
Fantastisch.
Früher musste man bei Captchas Ampeln anklicken.
Dann Fahrräder.
Dann Busse.
Heute offenbar:
„Bitte starten Sie eine Kommandozeile und installieren Sie eigenständig Ihren Angreifer.“
Das nenne ich Fortschritt.
TerminalFix ist dabei eine Weiterentwicklung von ClickFix. ClickFix war schon großartig: Der Nutzer wird dazu gebracht, selbst einen schädlichen Befehl auszuführen.
Aber TerminalFix dachte:
„Das ist noch zu einfach. Wir brauchen mehr Behördenglamour.“
Also jetzt:
Windows + X.
Dann I.
PowerShell.
Zwischenablage.
Einfügen.
Enter.
Und wenn alles funktioniert, hat der Angreifer einen Fuß im Netz.
Das ist praktisch eine digitale Schnitzeljagd.
Nur dass am Ende kein Schokoriegel wartet, sondern Ransomware.
Besonders herrlich ist das gefälschte Cloudflare-Captcha.
Cloudflare sagt sinngemäß:
„Beweise, dass du ein Mensch bist.“
TerminalFix ergänzt:
„Und während du dabei bist, installiere bitte noch diese DLL.“
Der Nutzer kopiert einen Befehl aus der Zwischenablage in PowerShell, und während auf dem Bildschirm möglicherweise noch irgendeine belanglose Aktion läuft, lädt der Rechner im Hintergrund bereits Schadsoftware nach.
Das ist wie ein Zaubertrick.
Vorne sagt der Magier:
„Schauen Sie auf meine rechte Hand.“
Hinten trägt jemand den Serverraum raus.
Und technisch wird es anschließend richtig elegant.
Die Schadsoftware bedient sich legitimer Windows-Komponenten, nutzt Sideloading, versteckt weiteren Code sogar in PNG-Dateien und sorgt über Registry-Einträge dafür, dass sie dauerhaft im System bleibt.
PNG-Dateien!
Meine Damen und Herren, das ist perfekt.
Früher waren Bilder für Urlaubsfotos.
Heute bringen sie Malware mit.
Vielleicht bekommt die Verwaltung bald eine neue Richtlinie:
„Keine Katzenbilder mehr ohne Freigabe des Informationssicherheitsbeauftragten.“
Wobei ich inzwischen fast glaube, dass die Katze das geringere Risiko wäre.
Die Angreifer richten anschließend einen SOCKS-Proxy ein und schaffen sich damit einen Tunnel in das interne Netz.
Ein Tunnel.
Durch die Berliner Verwaltung.
Sehr passend.
Berlin hat Erfahrung mit Infrastrukturprojekten.
Dieser Tunnel war möglicherweise nur schneller fertig.
Der Angreifer kann darüber Systeme erreichen, Dateien auslesen und sich weiterbewegen.
Und dann kommen wir zu meinem persönlichen Highlight.
Im Berliner Umfeld sollen sogar Passwortlisten im Klartext geführt worden sein.
Meine Freunde.
Passwortlisten.
Im Klartext.
Ich muss das kurz genießen.
Das ist Cybersecurity im Stil eines Westerns.
„Wo ist der Schlüssel zum Tresor?“
„Steckt in der Tür.“
„Und der Code?“
„Steht auf einem Zettel daneben.“
„Sehr gut.“
Vielleicht heißt die Datei:
Passwoerter_final_neu_wirklich_final.xlsx
Passwortgeschützt?
Natürlich.
Mit:
Berlin123!
Sehr stark.
Und falls jemand nachfragt:
„Wir haben ein Ausrufezeichen.“
NATO-Level.
Das ganze Konzept wird besonders absurd, wenn man bedenkt, wie viel Geld Verwaltungen in Firewalls, EDR, SIEM, Netzwerksegmentierung und Sicherheitskonzepte investieren können.
Millionen für Technik.
Monate für Ausschreibungen.
Dutzende Seiten Sicherheitsrichtlinie.
Und am Ende gewinnt ein Fake-Captcha.
Das ist ungefähr so, als würde man Fort Knox bauen und daneben ein Schild aufstellen:
„Lieferanten bitte Hintertür benutzen. Schlüssel liegt unter der Matte.“
Natürlich ist das nicht nur ein Problem von Berlin.
Öffentliche Verwaltungen sind für Social Engineering attraktiv, weil Organisationsstrukturen, Namen, Funktionen und Mailadressen häufig öffentlich auffindbar sind.
Ein Angreifer muss also nicht einmal besonders kreativ sein.
Er weiß oft:
Wer arbeitet wo?
Wer ist Vorgesetzter?
Wer betreut welches Thema?
Wer könnte auf eine dringende Mail reagieren?
Dann kommt eine Nachricht:
„WICHTIG – neues Sicherheits-Captcha erforderlich.“
Und schon beginnt das menschliche Patchmanagement.
Nur leider am falschen Ende.
Das besonders Gemeine an solchen Angriffen ist: Sie wirken plausibel.
Nicht absurd.
Nicht offensichtlich kriminell.
Sondern gerade glaubwürdig genug, um jemanden in die Falle zu locken.
Und das ist der Punkt, an dem Awareness-Schulungen keine lästige Pflichtveranstaltung sein dürfen.
Denn wenn ein Benutzer auf Anweisung einer Webseite plötzlich PowerShell öffnet, müsste im Kopf eigentlich eine Sirene losgehen:
„WARUM WILL EIN CAPTCHA MEINE KOMMANDOZEILE?“
Das wäre ein hervorragender Sicherheitsgrundsatz.
Vielleicht drucken wir ihn auf Tassen.
Und auf Mousepads.
Und vielleicht direkt auf den Monitor.
Denn technisch kann man viel absichern.
Man kann PowerShell einschränken.
Applikationskontrolle nutzen.
Adminrechte begrenzen.
Skriptausführung kontrollieren.
EDR-Regeln schärfen.
Netze segmentieren.
Aber wenn ein Angriff mehrere Schutzschichten gleichzeitig überwinden kann und sich anschließend auch noch Klartextpasswörter findet, dann hat man kein einzelnes Loch.
Dann hat man einen Sicherheits-Swiss-Cheese-Burger.
Sehr viele Scheiben.
Sehr viele Löcher.
Und Rhysida sitzt am Ende mit Serviette daneben.
Besonders ungemütlich: Wenn die Bande mit Veröffentlichung droht, soll sie diese Drohung laut BSI in sehr vielen Fällen tatsächlich wahr machen.
Das bedeutet:
Ransomware ist längst nicht mehr nur „Wir verschlüsseln eure Dateien.“
Heute lautet das Geschäftsmodell:
„Wir kopieren erst alles, dann verschlüsseln wir, dann veröffentlichen wir, und anschließend erklären wir euch, wie Datenschutz funktioniert.“
Full Service.
Cybercrime as a Service.
Vielleicht mit Kundenportal.
Ich bin Ronald Tramp, und mein Fazit lautet:
Wenn eine Webseite von Ihnen verlangt, PowerShell zu öffnen, um zu beweisen, dass Sie ein Mensch sind, dann beweisen Sie Menschlichkeit bitte auf eine andere Weise.
Zum Beispiel:
Schließen Sie die Seite.
Rufen Sie die IT an.
Und widerstehen Sie der Versuchung, einen unbekannten Befehl in ein Terminal einzufügen.
Das mag weniger aufregend sein.
Aber Ihre Verwaltung bleibt dann vielleicht im Besitz ihrer eigenen Daten.
Was inzwischen offenbar schon als Innovationsziel durchgeht.