Hacker erbeuten Millionen Dateien aus Berlins Verwaltung und veröffentlichen sie nach einer gescheiterten Lösegeldforderung. Ronald Tramp untersucht Deutschlands vermutlich radikalstes Open-Data-Projekt.

Meine Damen und Herren, ich melde mich heute aus Berlin, der einzigen Hauptstadt der Welt, in der selbst geheime Unterlagen offenbar irgendwann sagen: „Ich möchte raus. Ich brauche Freiheit.“
Und sie haben Freiheit bekommen. Sehr viel Freiheit.
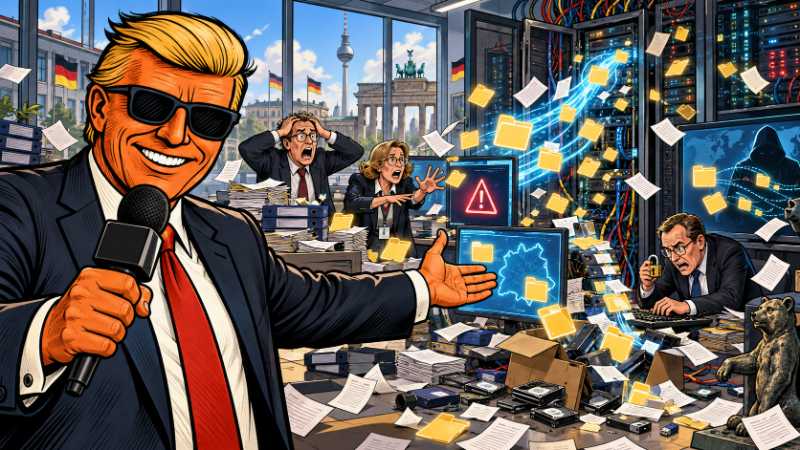
Hacker sollen sich mehrere Tage unbemerkt Zugang zu Teilen des Berliner Landesnetzes verschafft und anschließend 1,44 Millionen Dateien mit rund 5,8 Terabyte Daten abgezogen haben. Betroffen waren nach den vorliegenden Berichten unter anderem Bereiche der Bau- und Verkehrsverwaltung. Erst später wurde offenbar das ganze Ausmaß sichtbar.
5,8 Terabyte!
Das ist keine Datenpanne mehr. Das ist ein digitaler Umzug.
Andere Hacker stehlen eine Excel-Tabelle, drei Passwörter und vielleicht noch die Kantinenkarte. In Berlin kommt offenbar gleich der komplette Möbelwagen: Personalunterlagen, Notfallpläne, Informationen über kritische Infrastruktur und möglicherweise sogar Unterlagen zu Gefängnissen, Wasserwerken, Rüstungsunternehmen und zur Erweiterung des Kanzleramts.
Berlin macht keine halben Sachen.
Wenn schon Datenleck, dann Hauptstadtformat.
Die verantwortliche Hackergruppe soll anschließend 30 Bitcoin Lösegeld verlangt haben, umgerechnet etwa zwei Millionen Euro. Berlin zahlte nicht.
Und an dieser Stelle muss ich sagen: Das war konsequent.
Denn zwei Millionen Euro für 5,8 Terabyte wären in Berlin wahrscheinlich ohnehin verdächtig günstig gewesen. Dafür bekommt man normalerweise vielleicht eine Machbarkeitsstudie über einen Fahrradständer in Friedrichshain.
Also veröffentlichten die Erpresser die Daten im Darknet.
Damit erreichte Berlin einen historischen Meilenstein: Während andere Verwaltungen jahrelang darüber diskutieren, welche Daten sie im Rahmen von Open Government veröffentlichen dürfen, hat Berlin möglicherweise einfach alles auf einmal freigegeben.
Open Data 2.0.
Keine Portale.
Keine Anträge.
Keine komplizierten Nutzungsbedingungen.
Einfach Hacker.
Effizient. Digital. Disruptiv.
Natürlich reagierten die Behörden sofort. Also relativ sofort. Berliner sofort.
Es hieß, Sicherheitsbehörden würden nun eine „intensive Datenprüfung“ durchführen und IT-Forensiker untersuchten die veröffentlichten Informationen „mit Hochdruck“.
Ich liebe den Begriff mit Hochdruck.
In deutschen Behörden bedeutet das ungefähr: Es wurde eine Arbeitsgruppe eingerichtet, drei Outlook-Termine wurden verschickt und jemand hat „DRINGEND“ in die Betreffzeile geschrieben.
Dann werden „entsprechende Maßnahmen abgeleitet“.
Welche?
Unklar.
Aber sie werden abgeleitet.
Vielleicht sogar laminiert.
Die Gewerkschaft der Polizei kritisierte bereits, dass offenbar über Jahre Defizite bestanden hätten und die Beschäftigten nun unter anderem zum Ändern ihrer Passwörter aufgefordert worden seien.
Fantastisch.
5,8 Terabyte möglicherweise sensibler Daten im Darknet?
Bitte ändern Sie Ihr Passwort.
Das ist ungefähr so, als würde jemand Ihr Haus abbauen, sämtliche Möbel mitnehmen, Ihre Kontoauszüge auf dem Marktplatz verteilen und die Polizei sagt:
„Haben Sie schon darüber nachgedacht, die Fußmatte auszutauschen?“
Berlin kann Cyberabwehr.
Sehr fortschrittlich.
Vielleicht lautet das neue Passwort jetzt:
Berlin2026!
Nein, Moment.
Zu unsicher.
Besser:
Berlin2026!!
Zwei Ausrufezeichen. Militärischer Standard.
Besonders spannend sind Berichte, wonach sich unter den veröffentlichten Unterlagen Informationen über kritische Infrastruktur befinden könnten: Heizkraftwerke, Tanklager, Notstromanlagen, Umspannwerke oder Wasserversorgung.
Das sind natürlich Bereiche, bei denen man normalerweise sagt:
„Das sollten nicht unbedingt alle wissen.“
Berlin offenbar:
„Wir wollten maximale Transparenz.“
Der Fall hat damit eine ganz besondere Qualität. Es geht nämlich nicht nur um personenbezogene Daten oder peinliche interne E-Mails. Wenn tatsächlich detaillierte Informationen über sicherheitsrelevante Infrastruktur betroffen sind, wird aus einer IT-Panne sehr schnell ein Sicherheitsproblem.
Und das ist der Punkt, an dem meine Satire kurz ihre Sonnenbrille abnimmt.
Cybersecurity in einer öffentlichen Verwaltung ist kein hübsches Zusatzmodul, das man irgendwann installiert, wenn Haushaltsmittel übrig sind. Kritische Informationen müssen klassifiziert, geschützt, segmentiert, überwacht und je nach Schutzbedarf technisch besonders abgesichert werden.
Denn Hacker interessiert es erstaunlich wenig, ob eine Verwaltung gerade Personalprobleme, Haushaltsprobleme oder eine komplizierte Ausschreibung hat.
Cyberkriminelle sagen nicht:
„Oh, die haben gerade viele Projekte. Dann kommen wir nächstes Jahr wieder.“
Nein.
Die kommen jetzt.
Und wenn Experten tatsächlich feststellen sollten, dass Verschlusssachen oder sicherheitskritische Dokumente nicht gemäß den erforderlichen Schutzvorgaben gespeichert wurden, dann wäre die entscheidende Frage nicht:
„Wie konnten die Hacker so gemein sein?“
Sondern:
„Warum konnten sie überhaupt an diese Daten herankommen?“
Genau dort beginnt Verantwortung.
In Deutschland lieben wir nämlich Risikomanagement.
Wir schreiben Konzepte.
Wir entwickeln Richtlinien.
Wir erstellen Prozesse.
Wir bauen Excel-Tabellen mit Ampelfarben.
Grün: alles gut.
Gelb: könnte problematisch sein.
Rot: sehr problematisch.
Und dann kommt ein Hacker und sagt:
„Danke für die Tabelle.“
Besonders pikant: Am 20. September wird in Berlin gewählt. Nach bisherigem Stand soll die Wahlumgebung selbst nicht betroffen sein. Das ist beruhigend. Gleichzeitig warnen Sicherheitsbehörden grundsätzlich vor sogenannten Hack-&-Leak-Operationen rund um Wahlen.
Dabei werden gestohlene Informationen gezielt veröffentlicht und möglicherweise manipulativ eingeordnet.
Das bedeutet für Berlin nun: Die Parteien wollten wahrscheinlich über Wohnungen, Verkehr, Bildung und innere Sicherheit streiten.
Jetzt könnte plötzlich die Frage dazukommen:
„Wer hat eigentlich 5,8 Terabyte Verwaltung im Internet verloren?“
Wahlkampf kann so grausam sein.
Ich schlage deshalb ein neues Berliner Digitalmotto vor:
„Berlin – wir teilen alles.“
Autos.
Wohnraum.
Fahrräder.
Büros.
Und neuerdings möglicherweise auch vertrauliche Verwaltungsdaten.
Die gute Nachricht lautet immerhin: Niemand muss mehr behaupten, Deutschland sei bei Digitalisierung langsam.
Berlin hat innerhalb weniger Tage Millionen Dateien digital verteilt.
International.
24 Stunden am Tag.
Ohne kompliziertes Bürgerkonto.
Ohne Online-Ausweis.
Ohne BundID.
Ohne Formular A38.
Das muss man erst einmal schaffen.
Ich bin Ronald Tramp und werde mein Passwort jetzt ebenfalls ändern.
Von Ronald123 zu:
Ronald123!
Cybersecurity first.
Sehr sicher.
Niemand kommt da rein.
Vielleicht außer Berlin.