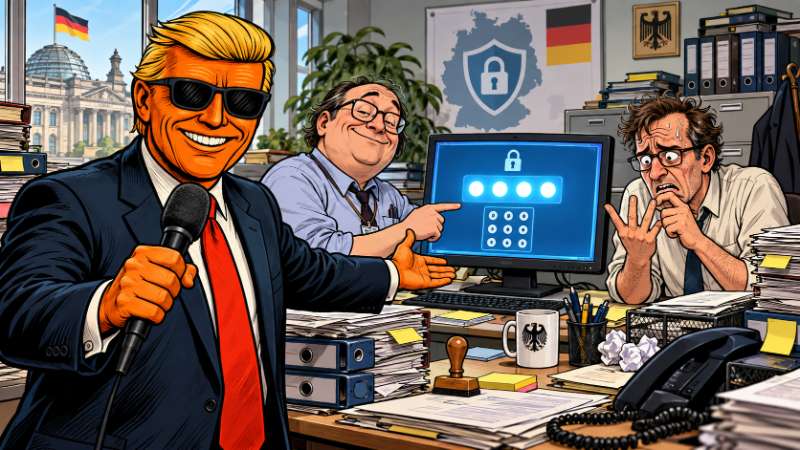
Ein Behördenpasswort wird modernisiert: Aus „eins zwei drei vier“ wird „zwölf vierunddreißig“. Ronald Tramp untersucht den vermutlich größten Quantensprung der IT-Sicherheit seit dem Ausrufezeichen.

Meine Damen und Herren, ich melde mich heute aus einem Ort, an dem Digitalisierung nicht nur gedacht, sondern manchmal sogar beinahe durchgeführt wird: einer Behörde.
Dort treffen sich zwei Kollegen vor einem Computer.
Kollege A fragt vorsichtig:
„Lautet das Passwort immer noch 1234?“
Kollege B schaut ihn an wie ein Mann, der gerade persönlich Zero Trust erfunden hat.
„Natürlich nicht. Das Passwort lautet jetzt: 1234.“
Aber anders gesprochen.
Nicht „eins zwei drei vier“.
Sondern:
„zwölf vierunddreißig.“
Cybersecurity!
Innovation!
Transformation!
Niemand hat je ein Passwort so grundlegend modernisiert.
Ich bin Ronald Tramp, und ich kann Ihnen sagen: Das ist genau die Art von IT-Sicherheitsstrategie, bei der selbst Hacker kurz innehalten und sagen:
„Moment. Das ist genial.“
Denn 1234 als „eins zwei drei vier“ ist natürlich unsicher. Kennt jeder. Klassiker. Praktisch die öffentliche Toilette unter den Passwörtern.
Aber 1234 als „zwölf vierunddreißig“?
Völlig anderes Konzept.
Das ist semantische Verschlüsselung.
Vielleicht sogar Post-Quantum.
Natürlich steht das Passwort weiterhin als 1234 im Eingabefeld. Aber intern hat es jetzt eine neue Identität.
Früher war es ein schlechtes Passwort.
Heute ist es ein transformiertes schlechtes Passwort mit Change-Management-Hintergrund.
Und das ist Fortschritt.
Kollege A macht sich trotzdem Sorgen:
„Hoffentlich kann ich mir das merken!“
Verständlich.
Denn Behördenpasswörter sind eine hochkomplexe Wissenschaft.
Man muss sie sicher machen, aber nicht so sicher, dass jemand sie vergisst.
Man muss sie ändern, aber nicht so stark, dass sich tatsächlich etwas ändert.
Man muss Richtlinien erstellen, aber nicht so verständlich, dass sie am Ende jemand befolgt.
Das perfekte Passwort lautet deshalb vermutlich:
1234!
Das Ausrufezeichen macht alles sicher.
Experten nennen das Multi-Faktor-Passwort.
Wenn Sie besonders sensible Daten schützen wollen, können Sie sogar zwei Ausrufezeichen verwenden:
1234!!
Ab diesem Moment beginnt NATO-Niveau.
Ich stelle mir vor, wie die Passwortänderung in der Behörde abgelaufen ist.
Zuerst gab es eine Arbeitsgruppe.
Dann einen Jour fixe.
Dann wurde ein Passwortkonzept erstellt.
Version 0.9.
Anschließend kommentierte Datenschutz.
Dann Informationssicherheit.
Dann Personalrat.
Dann Gleichstellung.
Dann Barrierefreiheit.
Dann wollte jemand wissen, ob „1234“ in einfacher Sprache verfügbar sei.
Nach acht Monaten stand fest:
Das alte Passwort kann nicht weiterverwendet werden.
Also wurde es geändert.
Von:
1234
auf:
1234.
Aber diesmal wird es anders ausgesprochen.
Großartig.
Vielleicht gibt es sogar eine Dienstanweisung:
„Das Passwort 1234 darf ab sofort ausschließlich als zwölf vierunddreißig bezeichnet werden. Die bisherige Bezeichnung eins zwei drei vier ist aus Gründen der Informationssicherheit unzulässig.“
Und wer dagegen verstößt, muss eine Cybersecurity-Schulung absolvieren.
Titel:
„Passwörter sicher gestalten – Grundlagen.“
Erstes Beispiel auf Folie 3:
„Verwenden Sie niemals einfache Zahlenfolgen wie 1234.“
Kollege A schaut auf seinen Monitor.
Kollege B schaut auf seinen Monitor.
Dann sehen sich beide an.
Und beschließen, dass ihre 1234 technisch gesehen keine Zahlenfolge ist.
Es ist eine zweiteilige numerische Sicherheitsphrase.
Problem gelöst.
Ich liebe Behörden.
Denn dort wird jedes Problem irgendwann so lange verwaltet, bis es wie eine Lösung aussieht.
Dabei wäre moderne Passwortsicherheit eigentlich gar nicht so kompliziert: lange, einzigartige Passphrasen, Passwortmanager, Multi-Faktor-Authentifizierung, keine Wiederverwendung und schon gar keine Kennwörter, die vermutlich schon auf der Tastatur nach Aufmerksamkeit schreien.
Aber das wäre ja praktisch.
Und Praxis ist bekanntlich der natürliche Feind jedes Ausschusses.
Besonders faszinierend finde ich die Vorstellung eines Audits.
Auditor:
„Wie lang ist Ihr Passwort?“
Mitarbeiter:
„Vier Zeichen.“
Auditor:
„Das entspricht nicht der Richtlinie.“
Mitarbeiter:
„Moment! Sprachlich sind es dreizehn Buchstaben.“
Auditor:
„Was?“
Mitarbeiter:
„Zwölfvierunddreißig.“
Auditor:
„Aber eingegeben wird 1234.“
Mitarbeiter:
„Technische Details.“
Auditor verlässt das Gebäude.
Behörde meldet:
Audit erfolgreich abgeschlossen. Keine weiteren Fragen.
Vielleicht kommt bald die nächste Sicherheitsstufe.
Das Passwort 0000 wird nicht mehr „null null null null“ genannt.
Sondern:
„viermal nichts.“
Sehr philosophisch.
Oder 1111:
„elf elf.“
Schon deutlich schwieriger.
Und 6969 wird wegen Datenschutz direkt gesperrt.
Man darf schließlich nichts riskieren.
Am Ende bleibt die beruhigende Erkenntnis:
Cybersecurity scheitert selten an Technologie.
Sie scheitert viel eleganter.
An Bequemlichkeit.
An Gewohnheit.
An „Das haben wir immer so gemacht“.
Und manchmal an einem Kollegen, der ernsthaft glaubt, dass ein Passwort sicherer wird, wenn man dieselben vier Ziffern anders vorliest.
Ich bin Ronald Tramp.
Und ich ändere jetzt mein Passwort.
Von 1234 auf:
zwölf vierunddreißig.
Niemand kommt da rein.
Vielleicht außer jeder.